Los investigadores de seguridad de Bitdefender han detectado un programa malicioso, bautizado como Midnight Mimosa, que opera en dispositivos Android económicos con chips de MediaTek. El malware ya viene preinstalado en el firmware del dispositivo, se camufla como paquete del sistema y no se puede eliminar con facilidad.
Mimosa cuenta con permisos de sistema y puede instalar y borrar aplicaciones sin que el usuario lo note, conceder permisos y descargar código arbitrario de forma remota. Los expertos creen que la función principal de «Mimosa» es generar ingresos con clics en banners publicitarios invisibles y usar los dispositivos infectados en botnets para ataques DDoS.
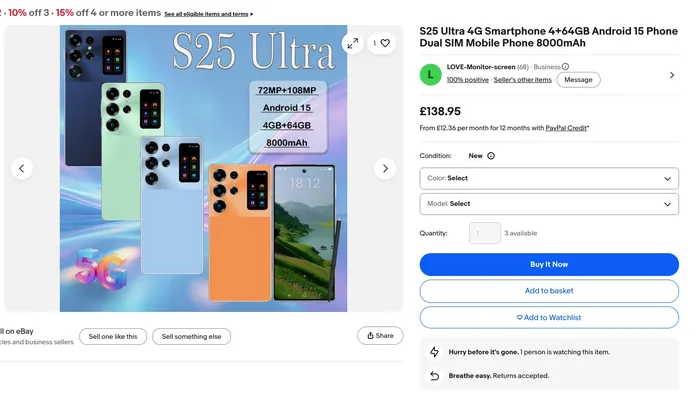
Estos dispositivos acumulan una cantidad especialmente alta de código malicioso
Los especialistas también han encontrado más de una decena de aplicaciones menos peligrosas en Google Play que usan los mismos servidores que Mimosa. A menudo son precisamente estas las que el malware consigue instalar sorteando el sistema de protección Play Protect. Bitdefender señala que Midnight Mimosa ha aparecido en miles de modelos de móviles de más de 150 países.
La compañía explica que el malware infecta de forma masiva las imitaciones baratas del iPhone y de Samsung que se venden en los grandes mercados online, así como modelos reales de fabricantes como Doogee y CUBOT.
Como el componente raíz está incrustado en la partición del sistema, el propietario no puede eliminarlo por la vía habitual: solo sirve un reflasheo completo o desactivarlo mediante ADB.