El medio Phoronix ha informado de que Intel, al parecer, ha cancelado su programa de recompensas económicas por encontrar vulnerabilidades en los dispositivos de la compañía.
Los periodistas han reparado en que la página del programa en Intigriti, el mayor sitio de caza de fallos, ha sido cerrada: ahora aparece marcada con la etiqueta «Suspendido». Al mismo tiempo, en el recurso ha aparecido una página idéntica de Intel en la que se indica que no se contemplan recompensas por la búsqueda de vulnerabilidades.
Antes, la compañía pagaba a los expertos hasta 100.000 dólares por los problemas de software encontrados, en función de su nivel de riesgo y de su criticidad para la infraestructura de Intel.
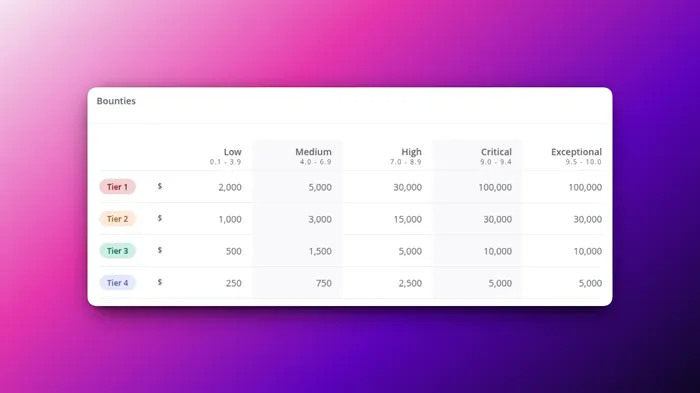
Lista de recompensas en dólares por las vulnerabilidades encontradas
En medios extranjeros han vinculado el cambio en las condiciones del programa al rápido desarrollo de agentes de IA para buscar exploits en el software. Probablemente, su uso sale bastante más barato que pagar recompensas a los hackers de sombrero blanco.