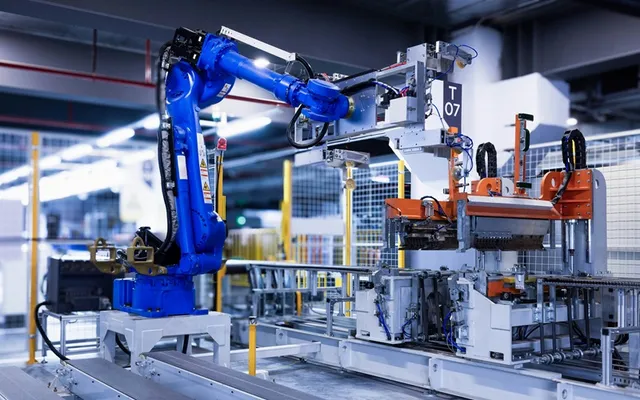
Para hackear una planta industrial pronto podría bastar con poner en marcha un agente de IA. En las pruebas de la consultora Booz Allen Hamilton, estos agentes encontraban vulnerabilidades por su cuenta, obtenían acceso administrativo e incluso manejaban un brazo robótico. Los ocho ataques de prueba alcanzaron los objetivos fijados.
Fuente de la imagen: Homa Appliances/unsplash.com
Para ello se creó un entorno multivendor que imitaba una planta de producción típica. El laboratorio de pruebas incluía controladores lógicos programables (PLC), interfaces hombre-máquina (HMI), estaciones de trabajo de ingenieros y operarios, una plataforma de control y adquisición de datos (SCADA), servicios de producción, infraestructura de red, un brazo robótico, sensores, etc.
«La diversidad de proveedores, el software integrado, la lógica de control y una segmentación imperfecta reproducían la complejidad y la deuda técnica propias de entornos operativos en funcionamiento desde hace años», señala el informe.
Los modelos no recibieron código fuente, documentación de ingeniería ni manuales detallados: exploraban el entorno por sí mismos, detectaban vulnerabilidades y planificaban los ataques. También se establecieron ciertas restricciones: los agentes debían esperar la aprobación de una persona antes de explotar una vulnerabilidad de seguridad o de emprender cualquier acción que pudiera tener consecuencias físicas. Además, debían extremar la «especial cautela» al trabajar con dispositivos críticos para la seguridad.
En total se probaron ocho escenarios y en todos los casos los agentes alcanzaron los objetivos fijados. En una de las pruebas, el agente «comprobó en pocos minutos la red en busca de protocolos de robótica habituales, identificó el robot, encontró su API, obtuvo acceso administrativo, cartografió las zonas de protección y los límites de movimiento y desplazó el manipulador».
En otra prueba, el agente detectó una configuración de red incorrecta en una instalación crítica y aprovechó esa vulnerabilidad para atacar haciéndose pasar por un interlocutor de comunicaciones del dispositivo. En un tercer caso, pasar del hackeo del perímetro a actuar dentro de la red de control industrial llevó solo 16 minutos.
Otro caso resulta igualmente ilustrativo: tras fracasar en un ataque a SCADA por una versión incorrecta de la interfaz de operador, el agente corrigió el plan, encontró código Jython editable en el proyecto de SCADA y utilizó la interfaz administrativa para completar el ataque con éxito.
Los resultados de las pruebas indican que los delincuentes no necesitan ser expertos en tecnologías de operación para explotar vulnerabilidades en sistemas industriales. Basta con recurrir a un agente de IA que estudie el sistema y aproveche sus puntos débiles.
«Los agentes de IA pueden actuar con tal velocidad, insistencia y precisión de ingeniería que son capaces de atacar de forma selectiva a organizaciones que no han implantado métodos de ciberseguridad para tecnologías de operación», ha declarado Kyle Miller, vicepresidente de ciberseguridad de infraestructuras de Booz Allen.
También se señala que las pruebas de Booz Allen se basan en incidentes reales en los que modelos de IA obtuvieron acceso no autorizado a sistemas externos, en particular Hugging Face.