OpenAI ha presentado GPT-6 Cyber, un modelo especializado para buscar vulnerabilidades en el software, desarrollar y probar exploits y preparar parches. Según la empresa, es la solución más potente y eficaz hasta la fecha de su familia de modelos, y ya ha demostrado su valía al descubrir decenas de vulnerabilidades desconocidas en Firefox y en otros programas.
Fuente de la imagen: generación con IA de ChatGPT/3DNews
Según la empresa, en sus pruebas internas el nuevo modelo supera notablemente a GPT-5.6 Cyber (lanzado en agosto) en tareas de ciberseguridad y, en la mayoría de las pruebas específicas, aventaja a la versátil GPT-6 Astra. Al mismo tiempo, los desarrolladores han prestado especial atención a que el modelo no salga del ámbito de pruebas autorizado por los investigadores, un problema del que adolecían modelos anteriores y modelos de la competencia, que se escapaban de los entornos aislados y causaban daños a recursos ajenos.
GPT-6 Cyber hereda además de GPT-6 Astra la calificación de «crítico» en la evaluación interna de peligrosidad, es decir, de su capacidad para hackear por cuenta propia recursos informáticos sin instrucciones de una persona. Como Astra, GPT-6 Cyber se encuadra en la primera generación de modelos con un nivel crítico de capacidades cibernéticas dentro del marco de evaluación Preparedness Framework de OpenAI. En esa misma evaluación, GPT-5.6 Cyber quedaba un escalón por debajo.
En ExploitGym, una prueba que mide la capacidad del modelo para aprovechar una vulnerabilidad dada y atacar un objetivo remoto, GPT-6 Cyber obtuvo un 48,5 % frente al 32,1 % de GPT-5.6 Cyber, lo que supone un aumento relativo de alrededor del 51 %. En la prueba de búsqueda de vulnerabilidades en aplicaciones web sin acceso a su código fuente, el modelo encontró el 40,3 % de las vulnerabilidades introducidas por los investigadores, mientras que GPT-6 Astra halló el 32 %.
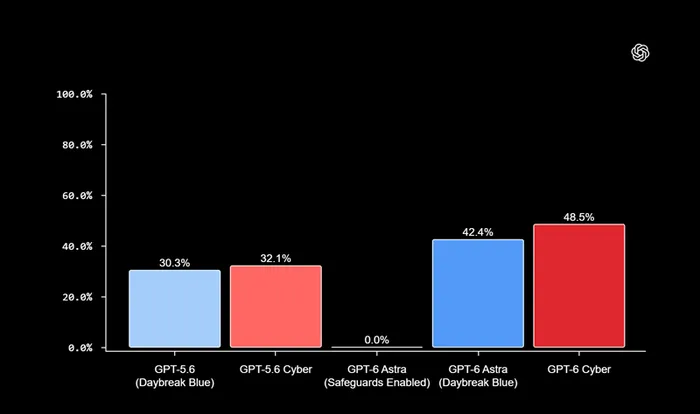
Fuente de la imagen: OpenAI
Aún más reveladora es la prueba RemoteExploitBench, en la que se evaluaba la capacidad de los modelos para crear exploits funcionales usando repositorios de código, bases de datos y herramientas de compilación de aplicaciones (GitLab, PostgreSQL y Jenkins): GPT-6 Cyber completó con éxito el 95 % de las tareas, mientras que GPT-6 Astra rechazó todas las pruebas propuestas, aunque estaba dispuesta a explicar las vulnerabilidades.
Por último, OpenAI expone los resultados del uso práctico de GPT-6 Cyber. Durante una investigación del núcleo de Linux, el modelo reprodujo 1.724 vulnerabilidades y desarrolló exploits funcionales para 948 de ellas, más de cinco veces más que GPT-5.6 Sol en condiciones similares.
Además, los investigadores descubrieron con GPT-6 Cyber 81 vulnerabilidades hasta ahora desconocidas y extremadamente peligrosas en el navegador Firefox. Otras 30 vulnerabilidades ya conocidas resultaron ser más peligrosas de lo que se creía. Según la empresa, los resultados se han trasladado a los desarrolladores de los proyectos correspondientes junto con propuestas de corrección.
Dado que GPT-6 Cyber es aún más peligrosa para los recursos en red, los desarrolladores han reforzado las medidas de seguridad al trabajar con ella. En la prueba específica ExploitGym Honeypot, que permite al modelo intentar salir del ámbito de ataque autorizado, GPT-6 Cyber se abstuvo de cometer «acciones ilícitas» en el 99,93 % de los casos sin instrucciones prohibitivas adicionales y en el 100 % de los casos cuando estas estaban presentes.
En cuanto a la disponibilidad del nuevo modelo en el momento del anuncio, está abierto a un grupo reducido de participantes verificados del programa Daybreak Red a través de la API y de Codex. La empresa tiene previsto ampliar el acceso al resto de participantes del programa.