En Paint para Windows 11 se ha detectado una vulnerabilidad crítica, CVE-2026-83844, que permite a los atacantes ejecutar código arbitrario de forma remota en el equipo sin autorización y sin que el usuario tenga que hacer nada. El problema es que Microsoft ya había corregido esta vulnerabilidad.
La compañía informó de la vulnerabilidad en octubre. Entonces los desarrolladores publicaron una nueva versión de Paint (11.2609.401.0) con las correcciones, pero en la red se advirtió de que esa versión no había aparecido en Microsoft Store: no se descarga, entre otros casos, aunque estén activadas las actualizaciones automáticas.
«Tengo activadas las actualizaciones automáticas en Microsoft Store, así que esperaba que la actualización ya estuviera instalada. No encontré nuevas versiones disponibles de Paint en la tienda, por lo que supuse que ya debía de estar instalada <...> Pero cuando comprobé la versión de Paint, resultó que tenía instalada la 11.2603.251.0».
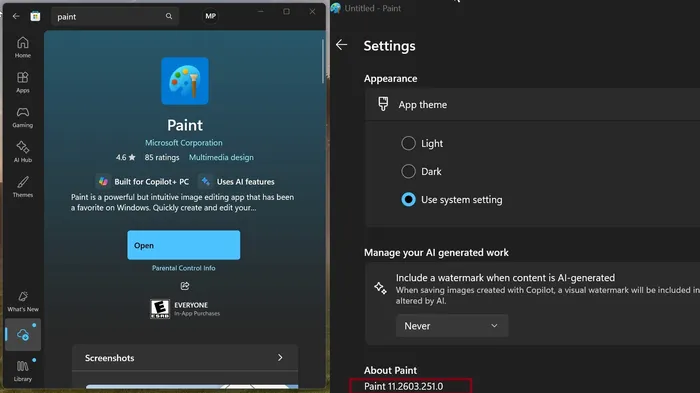
Fuente: Windows Latest
Según la escala CVSS, el problema se ha valorado en 8,1 sobre 10. La vulnerabilidad está relacionada con un error de lectura de datos fuera de la región de memoria reservada. Para explotarla basta con enviar un paquete de red especialmente diseñado.
Cómo comprobar la versión de Paint en Windows 11:
Abrir el menú «Inicio».
Buscar PowerShell y ejecutarlo.
Ejecutar el siguiente comando:
powershell Get-AppxPackage -Name Microsoft.Paint | Select-Object Name, VersionEstán a salvo los usuarios de Paint 11.2609.401.0 y versiones posteriores. Las versiones anteriores son vulnerables. Es posible que Microsoft haya retirado la actualización de Paint por error o que haya indicado una versión corregida equivocada.
La versión de Paint para Windows 10, que no tiene funciones de IA de Copilot, no se ve afectada por la vulnerabilidad.